Datenschutz beim Check-in ist kein Thema, das man auf die lange Bank schieben sollte. Wer bei Veranstaltungen Gästedaten erfasst, ob digital per App, per Scan oder klassisch auf Papier, verarbeitet personenbezogene Daten im Sinne der DSGVO. Das gilt für den Kongress mit 800 Teilnehmenden genauso wie für die Preisverleihung mit 150 geladenen Gästen. Fehler passieren häufig nicht aus Nachlässigkeit, sondern weil die datenschutzrechtlichen Anforderungen im Planungsstress untergehen.
Dieser Leitfaden zeigt euch Schritt für Schritt, wie ihr den Check-in-Prozess datenschutzkonform aufsetzen und euer Team darauf vorbereiten könnt. Von der Grundlagenklärung vor dem Event bis zur sicheren Datenlöschung danach.
Grundlagen klären, bevor der Check-in startet
Bevor ihr irgendetwas am Check-in-Prozess organisiert, müsst ihr verstehen, welche Daten überhaupt anfallen und auf welcher rechtlichen Grundlage ihr sie verarbeitet. Das klingt trocken, ist aber die Basis für alles, was danach kommt.
Klärt zunächst folgende Fragen:
- Welche Daten werden beim Check-in erfasst? (Name, E-Mail, Unternehmen, Foto, QR-Code-Scan, Zugangsberechtigung, Sonderkategorien wie Allergien oder Barrierefreiheitsbedarf)
- Wer ist datenschutzrechtlich verantwortlich? Veranstalter, Auftraggeber oder eine beauftragte Agentur?
- Welche Dienstleister sind in den Prozess eingebunden? (Check-in-Software, Druckdienstleister, Akkreditierungstools) Diese benötigen in der Regel einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO.
- Gibt es besonders sensible Gästegruppen, etwa VIPs, bei denen erhöhte Diskretion erforderlich ist?
- Welche technischen Systeme werden eingesetzt und wo werden die Daten gespeichert? (Cloud, lokal, Server im EU-Ausland)
Sobald ihr diese Fragen beantwortet habt, könnt ihr den gesamten Prozess auf einer sauberen rechtlichen Grundlage aufbauen. Wer diesen Schritt überspringt, riskiert, im Nachhinein Lücken schließen zu müssen, was deutlich aufwendiger ist.
Einwilligungen und Datenschutzhinweise korrekt einbinden
Personenbezogene Daten dürfen nur verarbeitet werden, wenn dafür eine rechtliche Grundlage besteht. Beim Event-Check-in kommen in der Praxis vor allem zwei Grundlagen in Frage: die Vertragserfüllung (wenn die Registrierung Teil einer Buchung oder Anmeldung ist) und die Einwilligung der betroffenen Person.
Geht bei der Einbindung von Datenschutzhinweisen und Einwilligungen so vor:
- Bindet den Datenschutzhinweis bereits in die Voranmeldung oder Registrierungsseite ein, nicht erst beim Check-in vor Ort. Gäste müssen die Möglichkeit haben, die Informationen in Ruhe zu lesen.
- Formuliert den Hinweis verständlich und konkret: Welche Daten werden erfasst, zu welchem Zweck, wie lange werden sie gespeichert, wer hat Zugriff?
- Wenn ihr Fotos oder Videos aufnehmt und diese veröffentlichen wollt, braucht ihr eine separate, ausdrückliche Einwilligung. Diese muss freiwillig, informiert und dokumentiert sein.
- Stellt sicher, dass Einwilligungen nachweisbar sind, entweder durch digitale Bestätigung bei der Online-Anmeldung oder durch eine physische Unterschrift vor Ort.
- Weist Gäste auf ihr Widerrufsrecht hin: Einwilligungen können jederzeit ohne Nachteile zurückgezogen werden.
Nach diesem Schritt habt ihr die rechtliche Grundlage für die Datenverarbeitung dokumentiert und seid für mögliche Rückfragen von Gästen oder Behörden gewappnet.
Check-in-Prozess datenschutzkonform gestalten
Der eigentliche Check-in ist der Moment, in dem Datenschutz konkret wird. Hier treffen Technik, Personal und Gäste aufeinander, und genau hier entstehen die meisten Fehler.
Technische Maßnahmen
Wählt Check-in-Systeme, die Daten verschlüsselt übertragen und speichern. Achtet darauf, dass der Serverstandort innerhalb der EU liegt oder ein angemessenes Datenschutzniveau nachgewiesen ist. Schränkt den Zugriff auf das System auf die Personen ein, die ihn tatsächlich benötigen. Jeder Login sollte individuell und passwortgeschützt sein, keine geteilten Zugangsdaten.
Organisatorische Maßnahmen
Weist eurem Check-in-Personal klar zu, welche Informationen es einsehen darf und welche nicht. Wenn ein Host nur Namensschilder ausgibt, braucht er keinen Zugriff auf E-Mail-Adressen oder Zahlungsinformationen. Stellt außerdem sicher, dass Gästelisten auf Bildschirmen nicht für Dritte einsehbar sind, Stichwort: Blickschutzfolien für Laptops und Tablets an stark frequentierten Eingängen.
Druckt ihr Namensschilder oder Teilnehmerlisten aus, behandelt diese Ausdrucke wie Dokumente mit personenbezogenen Daten: kein achtloses Herumliegen, kein Ablegen in Papierkörben ohne vorherige Vernichtung.
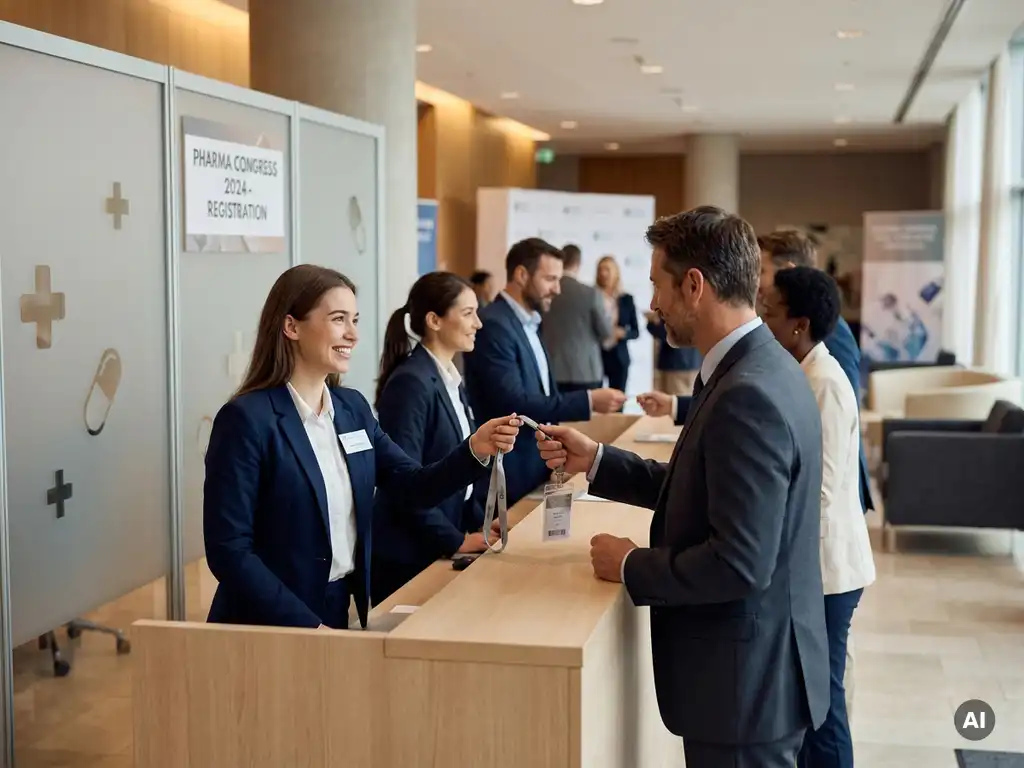
Wenn ihr Hospitality-Personal für Akkreditierung und Check-in einsetzt, müssen diese Personen in die datenschutzrechtlichen Anforderungen eingewiesen sein, bevor sie ihren Einsatz beginnen.
Daten nach dem Event sicher löschen und dokumentieren
Was nach dem Event mit den Gästedaten passiert, wird in der Planung oft vergessen. Dabei ist die Löschung ein fester Bestandteil der DSGVO-Anforderungen. Daten dürfen nicht länger gespeichert werden, als es der ursprüngliche Zweck erfordert.
- Legt bereits vor dem Event fest, wie lange ihr Gästedaten aufbewahrt und wann sie gelöscht werden. Dieser Zeitraum sollte im Datenschutzhinweis kommuniziert worden sein.
- Löscht Daten aus Check-in-Systemen aktiv und nachweisbar, nicht nur durch Deaktivierung eines Accounts.
- Vernichtet physische Unterlagen (Teilnehmerlisten, Namensschilder, Ausdrucke) datenschutzkonform, also durch Schreddern oder einen zertifizierten Aktenvernichter.
- Dokumentiert die Löschung intern: Wann wurden welche Daten gelöscht, durch wen und aus welchem System? Diese Dokumentation kann im Fall einer Anfrage durch die Datenschutzbehörde relevant sein.
- Prüft, ob auch Dienstleister (Check-in-Software, externe Druckdienstleister) die Daten gelöscht haben, und lasst euch das schriftlich bestätigen.
Wer diesen Schritt strukturiert abarbeitet, schließt den Datenschutzprozess sauber ab und schafft eine verlässliche Grundlage für zukünftige Events.
Häufige Datenschutzfehler beim Check-in vermeiden
Viele Datenschutzprobleme beim Check-in sind vermeidbar, wenn man weiß, wo die typischen Stolperstellen liegen. Hier sind die häufigsten Fehler, die in der Praxis immer wieder auftauchen:
- Kein Auftragsverarbeitungsvertrag mit dem Check-in-Softwareanbieter: Wer externe Tools nutzt, muss sicherstellen, dass ein AVV vorliegt. Ohne diesen Vertrag ist die Datenverarbeitung rechtlich nicht abgesichert.
- Gästelisten als ungesicherte Excel-Datei per E-Mail verschicken: Gästelisten mit personenbezogenen Daten sollten nur verschlüsselt oder über gesicherte Systeme geteilt werden.
- Personal ohne Datenschutzunterweisung einsetzen: Wer am Check-in steht und Zugriff auf Gästedaten hat, muss wissen, wie er damit umzugehen hat. Das gilt für festangestelltes Personal ebenso wie für Eventhosts und Eventhostessen.
- Einwilligungen für Fotos nicht einholen: Gerade bei Events, bei denen Aufnahmen für Social Media oder Presseberichte gemacht werden, fehlt die Einwilligung häufig oder ist nicht ausreichend dokumentiert.
- Daten nach dem Event nicht löschen: Gästedaten bleiben in Systemen, weil niemand aktiv für die Löschung zuständig ist. Legt eine verantwortliche Person fest.
- Zu viele Daten erheben: Nur die Daten erfassen, die tatsächlich gebraucht werden. Der Grundsatz der Datensparsamkeit gilt auch beim Check-in.
Wer diese Punkte auf dem Schirm hat und sie in die Eventplanung integriert, vermeidet die gängigsten Fehler, ohne einen Juristen für jedes Detail hinzuziehen zu müssen. Bei komplexen Fragen empfiehlt sich dennoch die Abstimmung mit einem Datenschutzbeauftragten.
Wie cinnamon euch beim datenschutzkonformen Check-in unterstützt
Ein reibungsloser Check-in braucht mehr als die richtige Software. Es braucht Menschen, die wissen, was sie tun, die diskret mit sensiblen Informationen umgehen und die auch in stressigen Momenten einen klaren Kopf behalten. Genau das ist der Punkt, an dem gutes professionelles Gästemanagement den Unterschied macht.
cinnamon stellt euch Personal zusammen, das für den Einsatz an Akkreditierungsschaltern und Check-in-Bereichen vorbereitet ist. Das bedeutet konkret:
- Hosts und Hostessen, die gezielt auf den Umgang mit Gästedaten und datenschutzrelevante Abläufe hingewiesen werden
- Klare Aufgabenverteilung im Team, damit niemand auf Daten zugreift, die nicht in seinen Aufgabenbereich fallen
- Erfahrung mit größeren Veranstaltungen, bei denen mehrere Check-in-Punkte, unterschiedliche Gästekategorien und parallele Abläufe koordiniert werden müssen
- Mehrsprachiges Personal für internationale Kongresse und Tagungen
- Feste Ansprechpartner bei cinnamon, die auch kurzfristig erreichbar sind, wenn sich etwas am Ablauf ändert
Wenn ihr für euer nächstes Event die richtige Mischung aus Struktur, Verlässlichkeit und persönlichem Service sucht, bringt cinnamon gern die passende Prise mit. Schaut euch gern unsere FAQ an oder meldet euch direkt mit eurer Anfrage. Wir besprechen gemeinsam, was euer Event braucht.
Ähnliche Artikel
- Was kostet Messepersonal und welche Faktoren beeinflussen den Preis?
- Wie organisiert man die Betreuung von VIPs und Speakern bei einem Pharmakongress?
- Wie plant man das Briefing eines Gästemanagement-Teams vor dem Event
- Wie koordiniert man mehrere Hospitality-Teams in verschiedenen Veranstaltungsbereichen
- Wie setze ich Eventpersonal effektiv bei einer Produkteinführung ein?